Un mot de passe faible, un employé qui clique sur un lien frauduleux, un logiciel oublié sans mise à jour : la plupart des incidents de cybersécurité commencent par un détail anodin. Selon une étude de l'université du Maryland, une cyberattaque a lieu toutes les 39 secondes. Pour une PME française, le coût moyen d'une attaque atteint 466 000 euros, soit environ 10 % de son chiffre d'affaires, d'après l'ANSSI et le Clusif. Protéger ses comptes ne demande pas un budget de multinationale, mais une méthode claire et des actions concrètes, appliquées chaque jour.
Comment choisir et gérer ses mots de passe sans se prendre la tête ?
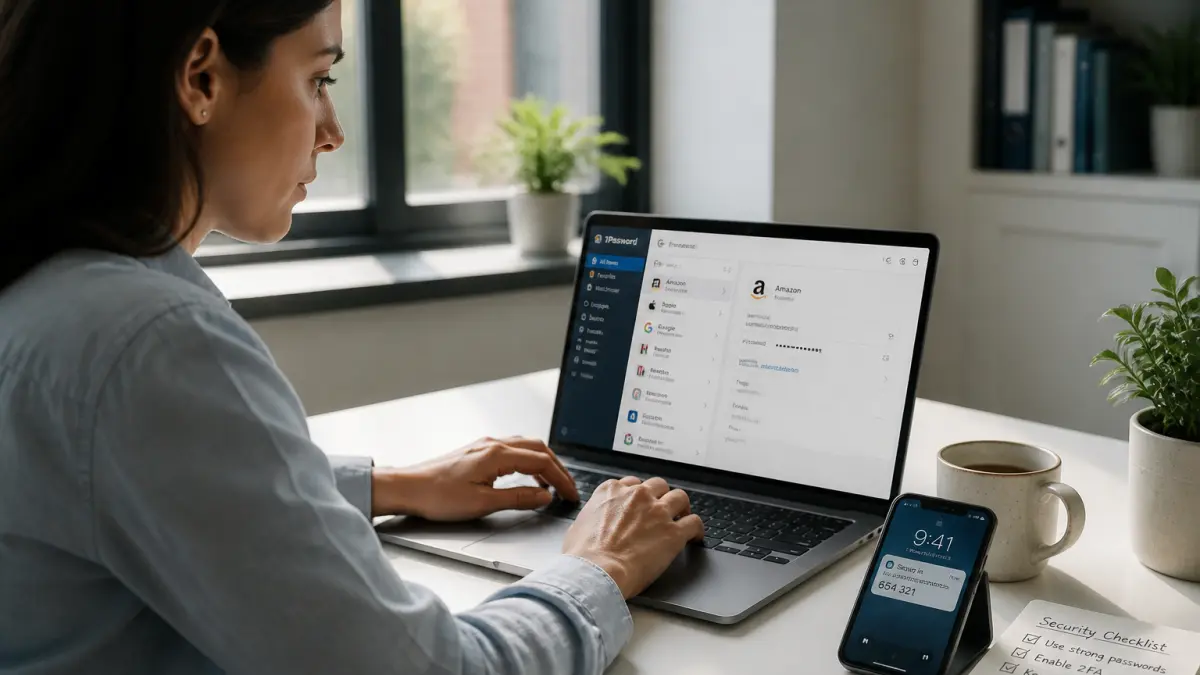
La base de la sécurité informatique, c'est le mot de passe. La CNIL recommande depuis 2022 des mots de passe d'au moins 12 caractères, mélangeant minuscules, majuscules, chiffres et caractères spéciaux. Pas de date de naissance, pas de nom du chien, pas de "123456". Un gestionnaire de mots de passe reste la solution la plus simple pour stocker des codes complexes sans les retenir. Il évite aussi de réutiliser le même mot de passe sur plusieurs services, une pratique risquée : si un site est piraté, tous vos comptes le sont.
Pourquoi l'authentification multifacteur (MFA) n'est pas une option ?
Un mot de passe, même fort, peut être volé ou intercepté. L'authentification multifacteur ajoute une deuxième vérification : un code reçu par SMS, une application mobile, une clé physique ou une empreinte digitale. Elle bloque la majorité des attaques par phishing et réduit les risques d'accès non autorisé. Appliquez la MFA sur tous les comptes critiques : messagerie, accès aux serveurs, outils de facturation, comptes bancaires. Ce n'est pas une usine à gaz : la plupart des services professionnels (Microsoft 365, Google Workspace, Dropbox) proposent cette option gratuitement.
Quels sont les trois gestes à automatiser pour ne rien oublier ?
La routine est votre meilleure alliée. Trois automatismes protègent vos comptes sans effort quotidien :
- Mettre à jour tous les logiciels automatiquement : systèmes d'exploitation, applications, navigateurs, outils de sécurité. Les correctifs comblent les failles que les pirates exploitent.
- Activer les alertes de connexion sur vos comptes sensibles. Vous recevez un mail ou une notification à chaque nouvelle connexion depuis un appareil inconnu.
- Planifier des sauvegardes automatiques de vos données critiques (fichiers, bases clients, configurations). En cas de ransomware, vous restaurez sans payer.
Ces trois actions ne prennent que quelques minutes à configurer une fois pour toutes.
Comment éviter que vos employés ne deviennent la porte d'entrée des hackers ?
Plus de 9 incidents informatiques sur 10 trouvent leur origine dans une erreur humaine, selon un rapport d'IBM. Un clic sur un lien frauduleux, un mot de passe partagé sur un post-it, une pièce jointe ouverte sans vérification : les failles humaines sont nombreuses. La solution n'est pas de punir, mais de former régulièrement.
Organisez des sessions courtes (30 minutes) sur le phishing et l'ingénierie sociale. Faites des simulations d'attaques pour tester la vigilance de vos équipes. Expliquez comment repérer un mail suspect : fautes d'orthographe, adresse d'expéditeur étrange, demande urgente de mot de passe ou de virement. Créez une culture où chacun se sent responsable et peut signaler un doute sans peur de se faire gronder.
Quels audits et contrôles réguliers pour garder le cap ?
Une checklist ne sert à rien si elle reste dans un tiroir. Prévoyez un audit de sécurité tous les six mois. Passez en revue :
| Point de contrôle | Action recommandée |
|---|---|
| Mots de passe | Vérifier que tous les comptes ont un mot de passe de 12+ caractères et que la MFA est active. |
| Logiciels | Contrôler que les mises à jour automatiques sont bien activées sur tous les postes. |
| Sauvegardes | Tester une restauration complète au moins une fois par an. |
| Accès externes | Supprimer les comptes d'anciens employés et les accès VPN inutilisés. |
| Sensibilisation | Vérifier que chaque nouvel employé a suivi une formation de base. |
France Num propose un autodiagnostic de 48 questions pour évaluer votre niveau de protection. Il couvre la sauvegarde, l'antivirus, la messagerie, la gestion des mots de passe et la gestion de crise. Un outil gratuit et concret pour les TPE et PME.
Ce qu'il faut retenir avant de fermer cette page
La cybersécurité des comptes ne se résume pas à un logiciel ou à un budget. Elle repose sur des gestes simples, répétés et partagés par toute l'équipe. Commencez par les trois actions qui rapportent le plus : mots de passe longs, MFA partout, mises à jour automatiques. Ensuite, formez vos collaborateurs et planifiez des audits réguliers. N'attendez pas la première attaque pour regretter de ne pas avoir anticipé. Le bon moment pour agir, c'est maintenant.