Les dirigeants de TPE et PME ont longtemps pensé que les cyberattaques ne visaient que les grands groupes. Les chiffres disent le contraire. En 2022, selon une étude du ministère de l’Intérieur, 60 % des petites structures ont subi une attaque. L’Agence nationale de la sécurité des systèmes d’information (ANSSI) a traité 4 386 incidents en 2024, soit une hausse de 15 % par rapport à 2023. Ces entreprises sont devenues des cibles privilégiées parce qu’elles manquent souvent de protections solides et de personnel dédié. Pourtant, des mesures simples et une stratégie adaptée permettent de réduire nettement les risques.
Pourquoi les TPE et PME attirent les cybercriminels
Les pirates ne choisissent pas au hasard. Ils cherchent le plus faible rapport entre la difficulté d’entrée et la valeur des données. Une PME dispose de fichiers clients, de relevés bancaires, de devis, de propriété intellectuelle. Tout ce qui intéresse un attaquant. Mais ses défenses sont souvent légères : antivirus basique, mots de passe partagés, absence de sauvegarde externalisée. Selon l’INSEE, les TPME représentent 99,8 % du tissu économique français. Autant de portes d’entrée potentiellement ouvertes.
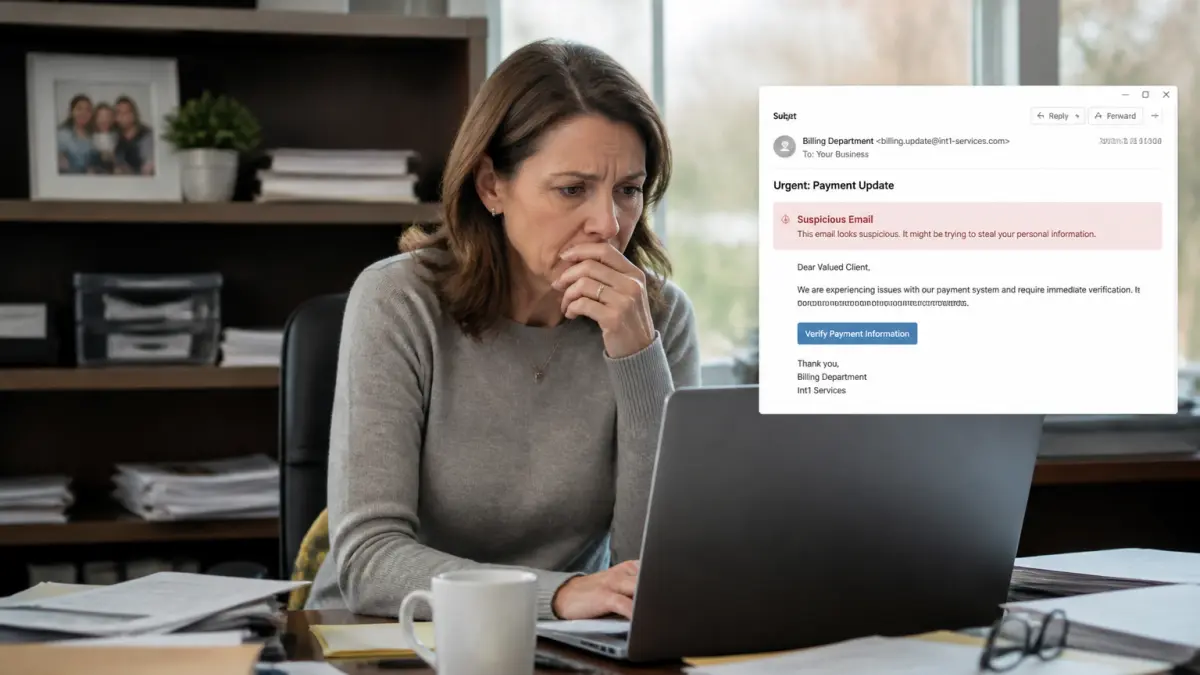
Les conséquences d’une intrusion ne se limitent pas à une perte de données. Une enquête PwC indique que 87 % des consommateurs cesseraient de travailler avec une entreprise dont la sécurité a été compromise. Sans parler des sanctions RGPD possibles. Et dans 50 % des cas, une attaque grave entraîne une défaillance dans les six mois, d’après l’ANSSI.
Les trois menaces les plus fréquentes
Le phishing : l’appât qui fonctionne encore
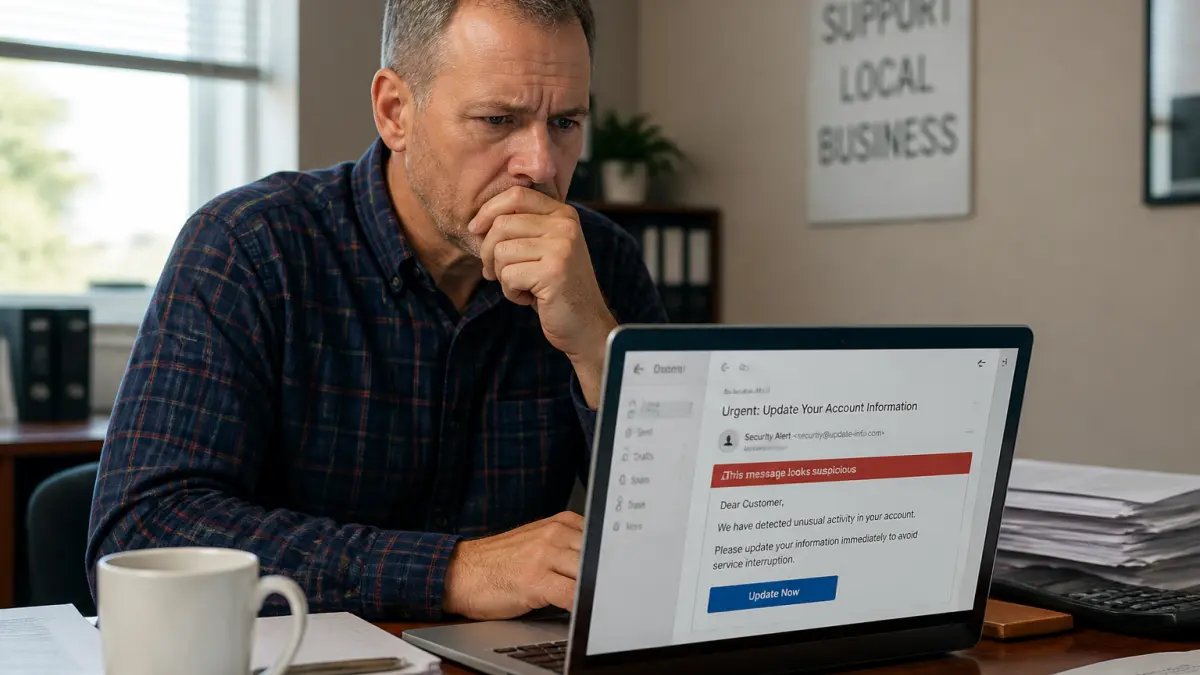
Le hameçonnage reste l’entrée la plus courante. Un faux mail imite un fournisseur, un organisme public ou un collègue. Le destinataire clique, livre son mot de passe ou télécharge une pièce jointe infectée. En 2020, le rapport CybSafe estimait qu’une entreprise sur trois en avait été victime. Un exemple concret : une bijouterie artisanale a perdu 15 000 euros en 2022 après avoir reçu un message imitant son fournisseur habituel.
La parade la plus efficace est la formation des équipes. Un employé sensibilisé reconnaît les signes : adresse d’expéditeur douteuse, faute d’orthographe, demande urgente. Associer cette vigilance à un filtre anti-phishing (Proofpoint, Barracuda, Microsoft Defender) bloque la majorité des tentatives avant qu’elles n’arrivent dans la boîte de réception.
Le rançongiciel : des données prises en otage
Un ransomware chiffre les fichiers de l’entreprise et exige une rançon pour les délivrer. L’ANSSI rapporte que 40 % des attaques par rançongiciel traitées en 2022 concernaient des TPE et PME. NotPetya en est un exemple célèbre, mais des versions moins médiatisées frappent chaque jour des centaines de structures.
L’impact est immédiat : arrêt de production, impossibilité d’accéder aux devis ou aux factures, perte de clients. La rançon elle-même n’est pas le seul coût. Le cabinet d’études Opsky évalue le coût moyen d’un incident à 59 000 euros pour une PME.
La seule protection fiable est une sauvegarde externalisée, régulière et testée. Veeam, Arx One Backup ou Acronis permettent de restaurer les données sans payer. Un antivirus nouvelle génération (EDR) comme SentinelOne ou WithSecure détecte les comportements suspects avant que le chiffrement ne commence.
L’attaque DDoS : mettre le système hors service
Une attaque par déni de service distribué submerge le site ou le serveur de l’entreprise d’un trafic artificiel. Le site devient inaccessible. Pour un e-commerçant ou un prestataire dont la vitrine est numérique, c’est une perte de chiffre d’affaires immédiate. Le rapport NETSCOUT Threat Intelligence a relevé une augmentation de 18 % des attaques DDoS sur trois ans.
Les solutions existent : un pare-feu réseau (Fortinet, WatchGuard) filtre le trafic suspect. Un hébergeur proposant une protection anti-DDoS intégrée peut aussi absorber l’attaque sans interruption.
Les failles internes : un risque sous-estimé
Toutes les menaces ne viennent pas de l’extérieur. Un mot de passe faible, un employé qui branche une clé USB non sécurisée, un accès partagé sans contrôle : autant de portes ouvertes. L’absence d’authentification multi-facteurs (MFA) sur les accès critiques est une faille classique. Les solutions comme Microsoft Authenticator, Duo ou YubiKey bloquent 99 % des intrusions par mot de passe volé, selon les données de Microsoft.
Un gestionnaire de mots de passe (Bitwarden, Dashlane, 1Password) évite les doublons et les mots faciles à deviner. Et un VPN professionnel chiffre les connexions des télétravailleurs.
Les outils de protection à prioriser selon votre budget
| Catégorie | Exemples | Fonction principale | Priorité |
|---|---|---|---|
| Antivirus / EDR | WithSecure, Bitdefender, SentinelOne | Détection et blocage des logiciels malveillants | Indispensable |
| Pare-feu (firewall) | Fortinet, WatchGuard, pfSense | Filtrage du trafic réseau entrant et sortant | Indispensable |
| Sauvegarde externalisée | Veeam, Arx One Backup, Acronis | Copie automatique des données sur un site distant | Indispensable |
| Authentification multi-facteurs | Microsoft Authenticator, Duo, YubiKey | Sécurisation des accès critiques | Indispensable |
| Filtrage mail anti-phishing | Proofpoint, Barracuda, Microsoft Defender | Blocage des mails frauduleux | Très recommandé |
| Gestionnaire de mots de passe | Bitwarden, Dashlane, 1Password | Stockage et génération de mots de passe robustes | Très recommandé |
| VPN professionnel | NordLayer, OpenVPN, Fortinet | Chiffrement des connexions distantes | Recommandé si télétravail |
Un antivirus seul ne suffit plus. Les solutions EDR surveillent le comportement des postes en temps réel. Le pare-feu filtre le trafic et limite la propagation d’une attaque. Si votre PME n’a pas les ressources pour gérer ces outils en interne, un prestataire en infogérance peut déployer et superviser l’ensemble.
Les erreurs qui coûtent cher
Première erreur : croire qu’on est trop petit pour être ciblé. Les attaquants utilisent des robots qui scannent des milliers d’adresses IP. La taille n’est pas un bouclier.
Deuxième erreur : négliger les mises à jour. Un logiciel non patché est une porte ouverte. Les correctifs de sécurité corrigent des failles connues que les pirates exploitent en quelques jours.
Troisième erreur : ne pas tester ses sauvegardes. Une sauvegarde qui échoue au moment de la restauration ne sert à rien. Il faut la vérifier périodiquement.
Un point de vigilance avant de conclure
La réglementation européenne NIS2, qui s’applique progressivement, impose des obligations de cybersécurité à un nombre croissant d’entreprises, y compris certaines PME. Anticiper ces exigences évite des sanctions et renforce la crédibilité vis-à-vis des clients et partenaires. Un accompagnement structuré par un prestataire spécialisé permet de mettre en place les bonnes pratiques sans y passer des semaines.
La cybersécurité d’une PME ne demande pas un budget de multinationale. Elle repose sur des gestes simples : former les équipes, sauvegarder hors ligne, utiliser un antivirus EDR, activer la double authentification. Le coût d’une attaque, lui, est connu : 59 000 euros en moyenne, et une chance sur deux de ne pas survivre six mois. La décision est simple à prendre.